01
Device-Specific Threat Taxonomy
A curated taxonomy of attack vectors specific to medical device hardware, firmware, communication protocols (HL7, DICOM, Bluetooth LE, Wi-Fi), and cloud-connected SaMD components.
HL7 / DICOMBLE / Wi-FiFirmwareSaMD
A proprietary data model built exclusively on medical device threat intelligence — not adapted from generic security frameworks. Every layer is designed for the regulated lifecycle.
Generic CVE feeds miss the attack surfaces that matter in medical devices. MShield's data model maps vulnerabilities to device-specific risk profiles, component hierarchies, and regulatory obligations.
A curated taxonomy of attack vectors specific to medical device hardware, firmware, communication protocols (HL7, DICOM, Bluetooth LE, Wi-Fi), and cloud-connected SaMD components.
CVSS scores are insufficient for medical devices. MShield overlays patient safety impact, device criticality, and regulatory exposure to produce a risk score aligned with ISO 14971.
Every finding is automatically mapped to the applicable regulatory control — FDA 21 CFR Part 11, EU MDR 2017/745, or IEC 62443 — so remediation is always compliance-aware.
The threat model is updated continuously from MShield's proprietary dataset, coordinated vulnerability disclosures (CVD), and regulatory guidance updates — not on a quarterly patch cycle.
MShield connects to your development pipeline at each phase gate, providing automated security validation before work advances.
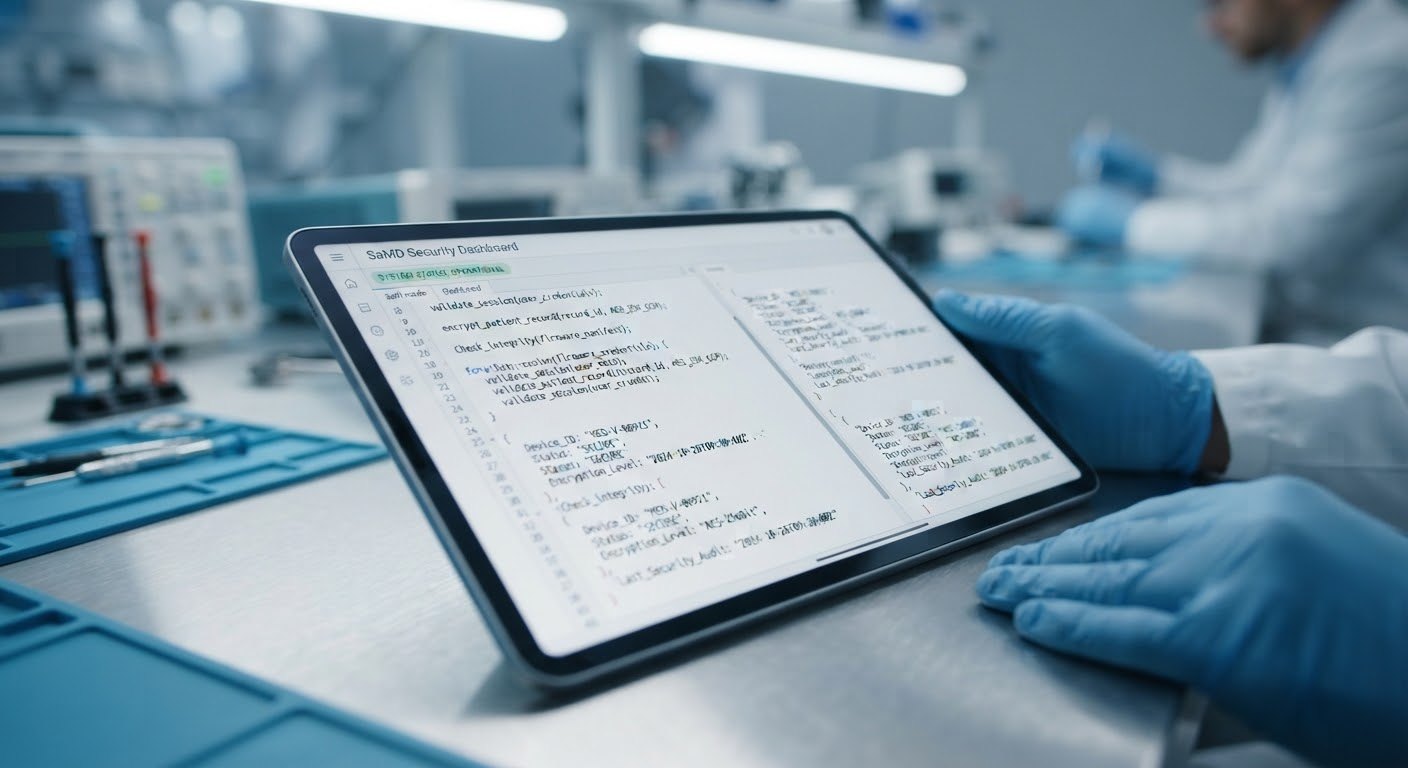
Security requirements are defined at the architecture stage. MShield generates threat models, identifies attack surfaces, and produces SBOM artifacts aligned with FDA pre-submission expectations.
MShield integrates with existing development toolchains, quality management systems, and regulatory submission workflows — without replacing them.
MShield aligns with FDA's 2023 Cybersecurity in Medical Devices guidance, covering pre-market submission requirements, SBOM mandates, and post-market monitoring obligations.
Full alignment with EU MDR cybersecurity requirements under Annex I (General Safety and Performance Requirements) and Annex II (Technical Documentation).
Security level assessment and zone/conduit modeling for connected medical devices, aligned with IEC 62443-3-3 system security requirements.
Request a live demonstration and see how MShield's proprietary data model maps to your device's specific threat surface and regulatory requirements.